SECURITY EN KWALITEIT VAN AI-CODE
C#, .NET en Azure. Ook andere programmeertalen.
Eerst veilig en betrouwbaar, dan pas versnellen.
Voor teams en zelfstandige bouwers die met AI-agents werken in .NET en Azure. In een quickscan bekijk ik je code en pipeline op security en kwaliteit. Ik kijk ook naar hoe je samen met agents ontwerpt, test en reviewt. Daarna weet je waar je moet beginnen.
De tests zijn groen en de demo klopt. Toch weet je niet zeker of klant A bij de data van klant B kan.
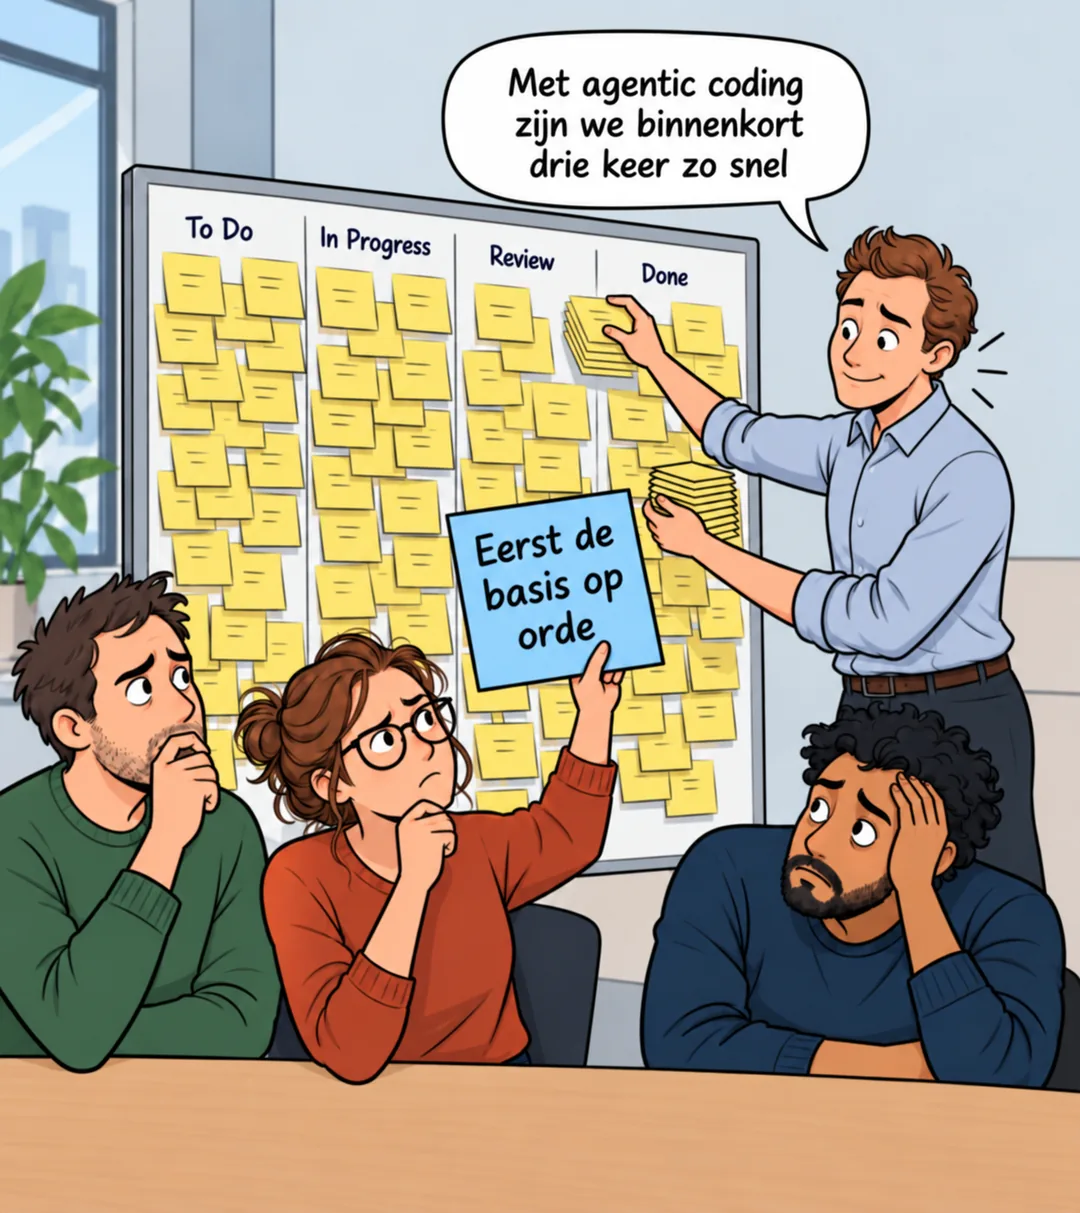
AI levert meer code op dan iemand nog regel voor regel leest. De review gaat over wat er in de diff staat. Wat ontbreekt, valt niemand op.
Je wilt dat iemand die er niet zelf aan gebouwd heeft naar je code kijkt, voordat een klant het probleem vindt.
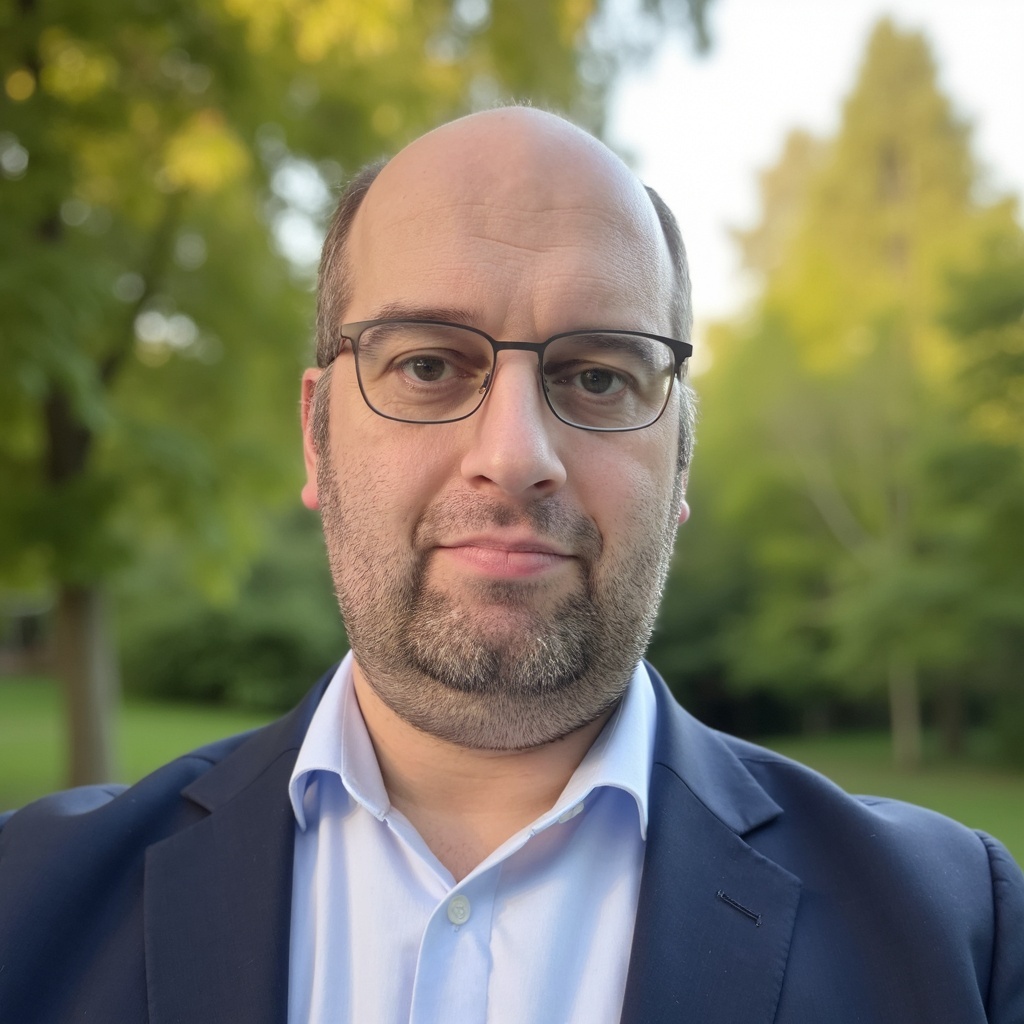
Ik ben Chaïm Zonnenberg. 20+ jaar .NET, onder meer bij ABN AMRO, PGGM en Van Lanschot. 2x cum laude universitaire bachelor. Ik werk met Claude Code en Codex en ontwikkel Invullen.nl en Factuur-Assist.nl (135+ klanten) daar volop mee door. Zo werk ik sinds augustus 2025, elke dag, op software die bij klanten in productie draait. Factuur-Assist bedient die klanten vanuit één applicatie; bij elke pull request controleren tests dat de ene klant niet bij de gegevens van de andere kan. Mijn pipelines scannen afhankelijkheden op kwetsbaarheden (Dependabot, Trivy) en uit de productielogs komen automatisch bugtickets. Die ervaring bied ik aan als quickscan security en kwaliteit, second opinion of afgebakende technische pilot.
Meer over mijAANBOD
Begin met een quickscan. Een second opinion, pilot of begeleiding kan daarop volgen. Direct starten met een pilot kan ook.
Met AI gebouwd en al live, of bijna?
Omvang in overleg
Ik bekijk zelf de code en de pipeline van één applicatie, gericht op de risico's die een demo en groene tests niet laten zien. Voor teams en zelfstandige bouwers in .NET en Azure.
Je krijgt een korte lijst bevindingen op prioriteit en een gesprek erover.
Voor één (niet al te grote) applicatie. Welke onderdelen ik bekijk, de omvang en de prijs spreken we af in de call. Het is een eerste beeld en geen volledige doorlichting; een garantie dat je applicatie 100% veilig is, geeft het niet.
Boek een vrijblijvende call van 30 minutenVerdieping
Een uitgebreidere blik van buiten op je code en je ontwerp-, test- en reviewstrategie, als de quickscan daar aanleiding toe geeft.
Daarna weet je hoe je verder kunt.
Omvang en prijs staan vooraf in een voorstel.
Vervolg
Ik bouw mee in je bestaande codebase. Ik stuur meerdere agents naast elkaar aan en richt de ontwerp-, test- en reviewstrategie eromheen in: wat je vooraf vastlegt, wat tests moeten bewijzen en wat een mens nog beoordeelt. Zo werk ik ook dagelijks in mijn eigen producten.
Na afloop weet je of deze manier van werken past bij je codebase.
Tarief en omvang bespreken we in de call.
Bekijk de pilotIk bouw 20+ jaar software die in productie draait, onder meer voor banken. In mijn eigen producten bewaak ik security en kwaliteit van AI-code dagelijks. De quickscan als los product is nieuw. Daarom begin ik klein. Ik werk zelf mee in de code. Ik verkoop geen licenties en zet geen team van anderen neer, dus mijn advies hangt niet af van wat ik daarna kan verkopen.
Waar ik vandaan kom
Identity & SSO. Loopt een enterprise-deal vast op een security review of een SSO-eis? Ik bouw SSO en SCIM in je .NET SaaS. 4x enterprise SSO-implementatie, Microsoft Certified SC-300.
Meer over SSO & SCIMTechnologieën waar ik mee werk
Een Zoom-sessie van 30 minuten. We verkennen je vraag, je applicatie op hoofdlijnen en waar je je zorgen over maakt. Ook kijken we of ik voor deze vraag de juiste persoon ben.
Past het, dan spreken we af welke onderdelen ik bekijk. Ik loop code, pipeline en je test- en reviewstrategie na. Omvang en prijs spreken we vooraf af. Je krijgt een korte lijst bevindingen op prioriteit en we bespreken die samen.
Na de quickscan bepalen we of een vervolg zin heeft. Dat kan een second opinion met een schriftelijk advies zijn, een technische pilot of begeleiding, ook 1-op-1. Omvang en prijs staan vooraf in een voorstel.
Referenties uit 20+ jaar .NET-opdrachten, uit de periode vóór mijn agentic-coding-aanbod.
Artikelen over agentic coding, AI-adoptie, .NET en identity. Eerlijk over wat werkt en wat niet.
Agentic coding is software ontwikkelen met AI-agents die zelfstandig in je codebase werken: code genereren, tests draaien, refactoren. Met tools als Claude Code, GitHub Copilot, Codex en Cursor. Jij specificeert, reviewt en stuurt bij; de agent voert uit.
Voor teams en zelfstandige bouwers die software maken met AI-agents en willen weten of die veilig en betrouwbaar is. Ik werk in .NET en Azure. Van huis uit ben ik .NET-developer.
Allebei. De quickscan doe ik op afstand. Voor een pilot of begeleiding kom ik als je dat wilt hele dagen op locatie, vanuit regio Utrecht, binnen ongeveer een uur reizen.
Met een kennismaking: een Zoom-sessie van 30 minuten, waarin we je vraag verkennen en of er van twee kanten een match is. Daarna volgt meestal de quickscan security en kwaliteit. Direct starten met een pilot kan ook. Na de quickscan bepalen we of een vervolg zin heeft.
Een eerste blik op één applicatie. Omvang en prijs spreken we vooraf af. Ik bekijk zelf de code en de pipeline van één applicatie, gericht op autorisatie, de scheiding tussen klanten, secrets, afhankelijkheden, de toegang van AI-agents en je ontwerp-, test- en reviewstrategie. Je krijgt een korte lijst bevindingen op prioriteit en een gesprek erover. Het is een eerste beeld en geen volledige doorlichting.
.NET Developer | 20+ jaar ervaring
Regio Utrecht, op locatie en remote
Quickscan security en kwaliteit op korte termijn · ruimte voor een pilot